تحقيق يكشف كيف استخدمت بنية الإعلانات الرقمية لاستهداف أجهزة صحفيين في شبكة الجزيرة ببرمجيات تجسس متطورة، عبر سلسلة تقنية ربطت شركة الإعلانات الصهيونية Discover-Tech بمنظومة التجسس Candiru، المعروفة حاليا باسم Integrity Labs.
فتحت القضية أسئلة تتجاوز اختراق مؤسسة إعلامية واحدة إلى أمن الصحافة، ومسؤولية شركات التكنولوجيا، وإمكانية تحويل أنظمة الإعلان التجارية إلى أدوات مراقبة واختراق عابرة للحدود.
أولا: ماذا كشف التحقيق؟
نشر مختبر “سيتيزن لاب” (Citizen Lab)، التابع لجامعة تورونتو الكندية، في 15 أكتوبر/تشرين الأول 2026، تحقيقا تقنيا بعنوان Exposing AdFection، كشف فيه عن استخدام إعلانات رقمية موجهة لتوصيل برمجيات تجسس إلى أجهزة داخل شبكة الجزيرة الإعلامية.
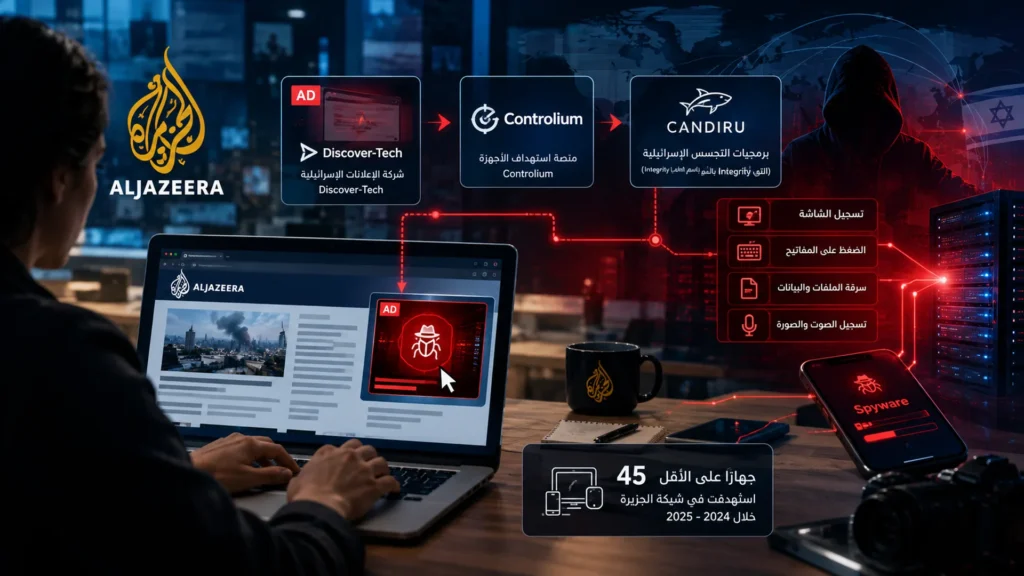
وخلص الباحثون، استنادا إلى تحليل سجلات الشبكة والبنية التحتية الرقمية وعينة من البرمجيات الخبيثة، إلى أنهم يملكون أدلة تقنية قوية على استهداف ما لا يقل عن 45 جهازا تابعا للعاملين في الجزيرة خلال عامي 2024 و2025، باستخدام برمجيات مرتبطة بشركة Candiru، عبر إعلانات اشترتها شركة Discover-Tech.
لم يكن جوهر الاكتشاف مجرد وجود برنامج تجسس على أجهزة صحفيين، بل الطريقة التي وصل بها البرنامج إلى أجهزتهم.
فبدلا من الاعتماد على رسالة تصيد إلكتروني أو رابط مشبوه أو ملف مرفق، استخدمت منظومة الإعلانات المبرمجة لتحديد أجهزة مستهدفة وتوجيه محتوى خبيث إليها من خلال إعلانات تظهر ضمن مواقع الويب والتطبيقات.
وأطلق الباحثون على هذه التقنية اسم AdFection، في إشارة إلى توظيف الإعلانات الرقمية لإحداث إصابة برمجية، ووصفوا ما وثقوه بأنه أول إثبات تقني علني معروف لديهم لعملية إيصال برمجيات تجسس تجارية من هذا النوع من خلال إعلانات موجهة، من دون الحاجة إلى نقرة من الضحية.
وتكمن أهمية النتيجة في أن المستخدم قد يتعرض للهجوم أثناء استخدامه العادي للإنترنت، من دون أن تظهر أمامه العلامات التقليدية التي اعتاد خبراء الأمن التحذير منها.
ثانيا: خريطة العملية
1. تحديد الجهاز المستهدف
الاستفادة من معرفات الإعلان وعنوان الإنترنت وبيانات الجهاز المتاحة ضمن منظومة الإعلان الرقمي.
2. منصة Controlium التابعة لـ”Discover-Tech” إدارة الإعلانات الموجهة وتحديد الأجهزة التي تتلقى المحتوى الخبيث.
3. استغلال الثغرة وتثبيت البرمجية
عند عرض الإعلان، يمكن تشغيل شيفرة إضافية تقود إلى استغلال ثغرة مناسبة في الجهاز أو برامجه.
4. الاتصال ببنية التجسس
انتقال الجهاز المصاب إلى خوادم التحقق والتحكم المرتبطة ببرمجيات Candiru.
توضح السجلات التي حللها الباحثون تسلسلا تقنيا مهما؛ اتصلت الأجهزة أولا ببنية إعلانية مرتبطة بDiscover-Tech، ثم ظهرت اتصالات بخادم تحقق تابع لـCandiru، قبل أن تتواصل الأجهزة المخترقة مع خوادم القيادة والتحكم الخاصة ببرمجية التجسس.
هذا التسلسل، إلى جانب تحليل عينة برمجية استخرجت من أحد الأجهزة المتضررة، هو ما دعم نسبة سلسلة الاختراق إلى Candiru بدرجة ثقة مرتفعة.
ويشير التقرير إلى أن العينة احتوت على عناوين خوادم تطابقت مع البنية التي حددها الباحثون ضمن تحقيقهم.
من المهم هنا التمييز بين إثبات المسار التقني للاختراق وتحديد الجهة التي أمرت بتنفيذه.
حيث ربط التحقيق بين البنية الإعلانية والبرمجية المستخدمة، لكنه لم يسم حكومة أو عميلا بعينه بوصفه الجهة التي أصدرت الأمر باستهداف الجزيرة.
ثالثا: Discover-Tech.. عندما تصبح منصة الإعلان أداة استهداف
بحسب التحقيق، لا تقتصر أهمية شركة Discover-Tech الصهيونية على شراء الإعلانات وعرضها، بل تتمثل في الدور الذي يؤديه نظامها الإعلاني في الربط بين بيانات المستخدمين والبنية التحتية لجهات متخصصة في التجسس التجاري.
وتشغل الشركة منصة باسم Controlium، تتيح، وفق تحليل Citizen Lab، استهداف مستخدمين أو أجهزة بالاستناد إلى معرفات إعلانية للأجهزة المحمولة، ومعرفات المتصفح، وعناوين بروتوكول الإنترنت (IP).
وتكشف هذه الآلية عن فارق جوهري بين الإعلان التجاري المعتاد والإعلان الذي يستغل للتجسس. ففي الحالة الأولى، تستخدم بيانات المستخدم عادة لاختيار إعلان يرجح أن يثير اهتمامه؛ أما في الحالة التي وثقها التحقيق، فقد استخدمت بنية الاستهداف نفسها لتحديد الأجهزة التي يمكن توجيه محتوى خبيث إليها.
كيف تعمل الإعلانات المبرمجة؟
تعتمد منظومة الإعلان الرقمي الحديثة على مزادات آنية تعرف باسم Real-Time Bidding. وعندما يفتح المستخدم موقعا أو تطبيقا يحتوي على مساحة إعلانية، ترسل بيانات مرتبطة بالطلب إلى أطراف متعددة، وتتنافس الجهات الإعلانية على عرض إعلان لذلك المستخدم.
قد تشمل البيانات المتاحة عنوان IP، ومعرفات إعلانية، ومعلومات عن الجهاز أو التطبيق، بحسب النظام المستخدم وإعداداته.
يمكن للإعلان نفسه أن يتضمن شيفرات برمجية تتصل بخوادم خارجية.
ووجد Citizen Lab أن إعلانات Discover-Tech كانت تتصل بخوادم مخصصة تستقبل معرفات المستخدمين، ثم تقرر ما إذا كان الجهاز مستهدفا بما يكفي لإرسال شيفرات إضافية إليه.
أما الأجهزة غير المستهدفة، فلم يكن من الضروري أن تتلقى الشيفرة الخبيثة نفسها.
هذه الانتقائية تفسر كيف يمكن أن تظهر إعلانات الشركة على نطاق واسع، بينما يتركز الهجوم الفعلي على عدد محدود من الأجهزة المختارة بعناية.
رابعا: حجم المنظومة أكبر من اختراق الجزيرة
لم يتوقف التحقيق عند الأجهزة الخمسة والأربعين؛ فقد حلل الباحثون ما يقرب من أربعة مليارات سجل لمزايدات إعلانية، وكشفوا أن إعلانات Discover-Tech ظهرت، خلال الفترة من مارس/آذار إلى يونيو/حزيران 2026، على أكثر من 120 ألف موقع إلكتروني ونحو 70 ألف تطبيق للهواتف المحمولة، أي ما يقارب 200 ألف موقع وتطبيق مختلف.
45 جهازا على الأقل استهدفت داخل شبكة الجزيرة خلال 2024–2025
4 مليارات سجل مزايدة إعلانية حللها الباحثون لتقييم نطاق النشاط +120 ألفا موقع إلكتروني ظهرت عليه إعلانات الشركة خلال أربعة أشهر.
70 ألفا تطبيق محمول شملتها سجلات عرض الإعلانات..
الأرقام مستندة إلى تقرير Citizen Lab. عدد المواقع والتطبيقات لا يساوي عدد الأجهزة المصابة، وظهور الإعلان لا يثبت وحده حدوث اختراق.
وتتطلب هذه الأرقام قراءة دقيقة. فوجود إعلان على جهاز متصل بشبكة حكومية أو عسكرية لا يعني بالضرورة أن الجهاز اخترق، لكنه قد يعني تعرضه للتتبع أو التنميط، وربما لمحاولة استهداف إضافية. وقد شدد الباحثون على أن بيانات ظهور الإعلانات لا تكفي وحدها لإثبات إصابة جميع الأجهزة التي عرضتها.
مع ذلك، فإن ظهور الإعلانات ضمن شبكات مرتبطة بمؤسسات حكومية وعسكرية وبنى تحتية حيوية، فضلا عن مؤسسات دولية ووسائل إعلام، يوسع القضية من حادثة تجسس محدودة إلى مشكلة تتعلق بسلامة منظومة الإعلان الرقمي نفسها.
ومن بين الشبكات التي رصد الباحثون ظهور الإعلانات فيها شبكات مرتبطة بحلف شمال الأطلسي والأمم المتحدة ومؤسسات تابعة للاتحاد الأوروبي.
كما كشفت دراسة منفصلة أجرتها شركة Confiant عن ظهور إعلانات ضمن شبكات مؤسسات حكومية ودولية أخرى.
خامسا: Candiru وIntegrity Labs.. ماذا نعرف عن شركة التجسس؟
Candiru: من الاسم السابق إلى Integrity Labs
تشير نتائج التحقيق إلى أن شركة Candiru، التي أصبحت تعرف باسم Integrity Labs، طورت برمجيات تجسس قادرة على اختراق أجهزة وجمع بيانات حساسة.
وقد أدرجت Candiru على قائمة الكيانات التابعة لوزارة التجارة الأمريكية في 3 نوفمبر/تشرين الثاني 2021، بسبب تطويرها وتوريدها أدوات تجسس استخدمت لاستهداف مسؤولين وصحفيين وناشطين وغيرهم.
لا تعد قضية الجزيرة أول مرة تظهر فيها Candiru في تحقيقات التجسس الرقمي. ففي يوليو/تموز 2021، نشر Citizen Lab تحقيقا سابقا عن الشركة، ثم أعلن باحثون عن اكتشاف ثغرات استخدمت ضمن عمليات مرتبطة بها.
كما وثقت تحقيقات لاحقة استهداف أفراد ومجموعات من المجتمع المدني ببرمجياتها.
ووفق التقرير الجديد، أعيد تقديم الشركة تحت اسم Integrity Labs بعد انتقال عملياتها إلى شركة Integrity Partners الأمريكية، في صفقة أوردت تقارير صهيونية في عام 2025 أن قيمتها بلغت 30 مليون دولار.
لكن Citizen Lab أوضح أن الوضع الحالي للاستحواذ لم يتضح بصورة نهائية. ولم تستجب Candiru/Integrity Labs لطلب التعليق الذي وجهه إليها المختبر ضمن المهلة المحددة للنشر.
تثير هذه التحولات سؤالا تنظيميا مهما:
إلى أي مدى تستطيع شركات تطوير أدوات التجسس تغيير أسمائها وهياكلها القانونية، أو نقل عملياتها إلى كيانات أخرى، بينما تستمر المخاوف بشأن استخدام تقنياتها؟.
إعادة التسمية أو تغيير الملكية لا تثبت وحدها وجود محاولة للتحايل على العقوبات، لكنها تجعل تتبع الملكية الفعلية والمسؤولية القانونية والجهات المستفيدة من هذه التقنيات مسألة أساسية أمام الجهات الرقابية.
سادسا: ماذا يستطيع برنامج التجسس فعله بعد اختراق الجهاز؟
لا تكمن خطورة برامج التجسس المتقدمة في الوصول إلى ملف واحد أو كلمة مرور بعينها، بل في إمكان تحويل الجهاز المصاب إلى نقطة مراقبة مستمرة لما يجري عليه.
وبحسب تقرير الجزيرة والتحليل الفني المرتبط بالقضية، يمكن للبرمجية المستخدمة جمع نطاق واسع من المعلومات الحساسة، يشمل الملفات والمستندات وبيانات التصفح وملفات تعريف الارتباط وبيانات الدخول المحفوظة.
كما أورد التقرير إمكانات تشمل التقاط ضغطات المفاتيح وتصوير الشاشة والوصول إلى البريد الإلكتروني والرسائل، وقد تشمل بعض الوظائف تسجيل الصوت والصورة عبر الميكروفون والكاميرا.
تختلف الإمكانات الفعلية بحسب إصدار البرمجية والصلاحيات التي حصلت عليها ومدى نجاح عملية الاختراق.
بالنسبة إلى صحفي يعمل على تحقيق حساس، قد تكون المعلومات المستخرجة من جهازه ذات قيمة تتجاوز بياناته الشخصية، لتشمل:
– مصادر المعلومات: أسماء الأشخاص الذين يتواصل معهم، ورسائلهم ووثائقهم.
– التحقيقات غير المنشورة: مسودات التقارير والملفات التي لم تنشر بعد.
– شبكة العلاقات المهنية: بيانات الاتصالات والاجتماعات والملفات المشتركة.
– خطط العمل التحريري: الموضوعات الجاري التحقيق فيها ومواعيد النشر المحتملة.
– الحسابات الرقمية: بيانات الدخول المحفوظة التي قد تتيح محاولات للوصول إلى خدمات أخرى.
وتظهر هنا طبيعة الخطر على الصحافة الاستقصائية: فالاختراق قد يستهدف البنية المعرفية للتحقيق قبل أن يصل إلى التقرير المنشور.
إذ يمكن أن يساعد كشف المصادر والاتصالات على معرفة اتجاهات العمل الصحفي، أو تعريض المصادر للمخاطر، أو تقويض قدرة المؤسسة على حماية المعلومات.
سابعا: هل كانت Google مسؤولة عن الهجوم؟
من أكثر الجوانب حساسية في القضية أن Discover-Tech ظهرت ضمن قوائم الموردين المعتمدين لدى Google ورابطة الإعلان الرقمي الأوروبية IAB Europe، واستفادت من قنوات الإعلان التابعة لشبكات إعلانية كبرى.
لكن ينبغي التمييز بين ثلاثة مستويات من المسؤولية:
المستوى الأول: الجهة التي نفذت الاستهداف التقني.
هنا يربط التحقيق بين Discover-Tech والبنية الإعلانية التي أوصلت الأجهزة إلى خوادم Candiru.
المستوى الثاني: شركات الوساطة والمنصات الإعلانية.
فقد أتاحت البنية التجارية وصول الإعلانات إلى المستخدمين، ولم تمنع أنظمة الرقابة، وفق نتائج التحقيق، إساءة استخدام تلك القنوات قبل اكتشافها.
المستوى الثالث: الجهة التي طلبت التجسس أو استفادت منه.
لم يحدد التحقيق حكومة بعينها أو عميلا محددا أصدر أمر استهداف الجزيرة. ومن ثم فإن نسبة العملية إلى جهاز استخبارات معين، من دون دليل مستقل، تتجاوز ما تثبته النتائج المنشورة.
وتكشف هذه المستويات عن فجوة في نموذج الإعلان الرقمي؛ فالمنصة قد تتحقق من أهلية المعلن وفق إجراءاتها المعتادة، لكن ذلك لا يضمن بالضرورة أن الشيفرات التي ترسل لاحقا عبر الإعلان آمنة، أو أن البيانات التي تجمعها الأطراف الوسيطة لن تستخدم في المراقبة.
ماذا فعلت شركات التكنولوجيا بعد الكشف؟
بحسب Citizen Lab، اتخذت Google وIAB Europe إجراءات لإزالة Discover-Tech من قوائم الموردين المعتمدين، كما أنهت Google وصول الشركة إلى منصاتها الإعلانية.
واتخذت شركات أخرى، من بينها Beeswax وEskimi وVungle/Liftoff، إجراءات لقطع الوصول أو تعليقه أو حظر الحسابات والنطاقات المرتبطة بالشركة.
تمثل هذه الإجراءات استجابة مهمة، لكنها لا تجيب وحدها عن أسئلة المساءلة؛ متى كان ينبغي اكتشاف إساءة الاستخدام؟.
ما نوع التدقيق الذي كان يجري على الشيفرات والجهات الوسيطة؟.
هل كانت إجراءات التحقق قادرة أصلا على اكتشاف شركة تستخدم واجهة إعلان تجارية لإيصال برمجيات تجسس؟.
ثامنا: لماذا يشكل استهداف الصحفيين خطرا يتجاوز المؤسسة الإعلامية؟
إن استهداف أجهزة العاملين في شبكة الجزيرة لا يقرأ فقط باعتباره مشكلة أمن معلومات داخل شركة إعلامية.
فالصحافة تعتمد على قدرة الصحفيين على التواصل مع المصادر، وحماية الوثائق، وإدارة التحقيقات بعيدا عن المراقبة غير المشروعة.
وعندما تصبح أدوات الإعلان وسيلة للوصول إلى الأجهزة، يتغير مستوى التهديد، إ ذ لم يعد الخطر مقتصرا على فتح رابط أرسله مهاجم، بل قد ينشأ أثناء استخدام موقع إخباري أو تطبيق عادي يعتمد على الإعلانات.
وتزداد خطورة ذلك في بيئات العمل التي تجمع بين الأجهزة الشخصية والمهنية، أو تستخدم تطبيقات متعددة للوصول إلى الوثائق والاتصالات.
قد لا يحتاج المهاجم إلى اختراق خادم المؤسسة المركزي إذا استطاع الوصول إلى جهاز موظف يمتلك صلاحية الاطلاع على ملفات أو مراسلات حساسة.
لا يعني ذلك في المقابل، أن كل إعلان إلكتروني يمثل خطرا أو أن كل مستخدم معرض للاختراق بالأسلوب ذاته.
ما يكشفه التحقيق هو أن بنية إعلانية واسعة الانتشار يمكن أن تستغل في عمليات تستهدف أجهزة محددة، إذا اجتمعت إمكانات التتبع مع الشيفرات الخبيثة والثغرات المناسبة.
وقد وصفت لجنة حماية الصحفيين (CPJ) النتائج بأنها دليل على المخاطر التي تفرضها منظومة المراقبة التجارية عبر الإعلانات على الصحفيين وحرية الصحافة.
أما شبكة الجزيرة، فقد أدانت استهداف أجهزة العاملين فيها، واعتبرت التجسس على الصحفيين اعتداء على حرية الصحافة وحق الجمهور في المعرفة، وأكدت استمرارها في اتخاذ إجراءات لحماية العاملين والأنظمة، ودعت إلى محاسبة المسؤولين.
تاسعا: كيف يمكن تقليل خطر الاختراق بالإعلانات الخبيثة؟
لا توجد وسيلة واحدة تضمن الحماية الكاملة من برمجيات التجسس المتقدمة، خصوصا عندما تستغل ثغرات غير معروفة أو غير مرقعة.
يمكن تقليل فرص التعرض للهجمات وتحسين القدرة على اكتشافها واحتوائها عبر:
1. تحديث أنظمة التشغيل والمتصفحات والتطبيقات
وتثبيت التحديثات الأمنية فور صدورها يقلل التعرض للثغرات المعروفة. لكنه لا يضمن منع هجوم يستغل ثغرة غير معروفة بعد.
2. حجب الإعلانات والتتبع غير الضروري
توصي نتائج التحقيق بتقليل التعرض للإعلانات الموجهة واستخدام أدوات حجب الإعلانات الموثوقة، ولا سيما على أجهزة العمل الصحفي والأجهزة ذات الحساسية العالية، ويفضل أن تكون الحماية جزءا من سياسة مؤسسية، لا إجراء فرديا فقط.
3. فصل الأجهزة والحسابات المهنية عن الاستخدام الشخصي
تقليل خلط الملفات والحسابات، وتطبيق صلاحيات وصول محدودة، واستخدام أجهزة مخصصة للتحقيقات الحساسة يحد من الأضرار المحتملة عند اختراق جهاز.
4. مراقبة الاتصالات غير المعتادة
تحتاج المؤسسات الإعلامية إلى أدوات لرصد الاتصالات المشبوهة والعمليات غير المألوفة على الأجهزة، مع الاحتفاظ بسجلات كافية للتحقيق في الحوادث.
5. وضع خطة استجابة للحوادث
عند الاشتباه بإصابة جهاز حساس، ينبغي إشراك فريق الاستجابة للحوادث الرقمية، وتوثيق الأدلة، وعزل الجهاز وفق إجراءات فنية تحفظ البيانات الجنائية الرقمية، بدلا من الاكتفاء بحذف الملفات المشبوهة أو إعادة تشغيل الجهاز.
وتوصي هذه الإجراءات بألا يحمل الصحفي وحده مسؤولية حمايته؛ فالهجوم الذي يستغل بنية الإعلان الرقمي يتطلب أيضا تدقيقا على مستوى الشركات الوسيطة، وتحسين الشفافية في سوق الإعلان، وتطوير آليات تسمح باكتشاف الشيفرات الخبيثة قبل وصولها إلى الأجهزة.
عاشرا: الاستنتاج الاستقصائي.. من يراقب منظومة المراقبة؟
تكمن القيمة الأهم في تحقيق Citizen Lab في أنه لم يكتف برصد برنامج تجسس على أجهزة صحفيين، بل تتبع العلاقة بين شركة إعلانية، ومنصة لتحديد الأجهزة، وبنية تحتية لبرمجيات تجسس، وقنوات تجارية واسعة الانتشار.
وتكشف النتائج عن نموذج يمكن وصفه بأنه تسليح البنية الإعلانية؛ وتحويل نظام صمم لاستهداف المستهلكين بالإعلانات إلى قناة قادرة على استهداف أجهزة بعينها لأغراض المراقبة والاختراق.
وتكتسب هذه النتيجة وزنا إضافيا لأن الإعلانات لم تظهر على مواقع مجهولة فقط، بل عبر منظومة تضم تطبيقات ومواقع متنوعة، وقنوات إعلانية معروفة.
هذا يجعل الخطر مرتبطا بآليات الثقة والرقابة في النظام التجاري الرقمي، لا بسلوك المستخدم وحده.
المساءلة المطلوبة لا ينبغي أن تتوقف عند تحديد البرمجية المستخدمة، بل تشمل الكشف عن العملاء المستفيدين، والتحقيق في المسؤولية القانونية للشركات، وتقييم قصور آليات الرقابة على الإعلانات، وتحديد ما إذا كانت بيانات المستخدمين قد جمعت أو استخدمت بطرق تنتهك قوانين الخصوصية.
السؤال الاستراتيجي الذي تطرحه القضية لم يعد فقط كيف نحمي الصحفي من رابط خبيث؟ بل كيف نحميه عندما تتحول البنية التجارية التي يعتمد عليها الإنترنت نفسه إلى قناة محتملة للتجسس؟.